更新していないWordPressのサイトは、2026年に相次いで見つかったWordPress本体とPHPの重大な弱点を突かれ、ログインなしで乗っ取られるおそれがあります。福井の会社でも、お知らせの更新が数年前で止まったまま、管理画面に誰もログインしていないサイトは少なくありません。そうしたサイトは、今まさに狙われやすい状態です。
「うちは小さな会社だから狙われない」と考えるのは危険です。攻撃の多くは、会社の規模や知名度とは関係なく、弱点の残ったサイトを機械的に探して自動で行われます。この記事では、WordPressの保守やセキュリティに詳しくない方でも、自社のサイトが危ない状態かどうかを判断し、今日から手を打てるように、2026年に起きたことと具体的な対策を順番に解説します。
この記事でわかること
- 更新していないWordPressが、なぜ今とくに危ないのか
- 2026年に起きたWordPressとPHPの重大な弱点と、その影響の範囲
- 放置した場合に、会社に起こりうる被害
- 専門知識がなくても今日からできる5つの対策
- WordPressを使い続けるか、移行するかの判断の目安と費用
結論:更新していないWordPressは何が危ないのか
更新していないWordPressが危ない理由は、見つかった弱点がふさがれないまま、インターネット上に公開され続けているからです。WordPressは、本体、プラグイン、テーマ、そしてWordPressを動かすPHPという仕組みのどれかに弱点が見つかるたびに、修正版が配られます。更新しないサイトには、その修正が届きません。
しかも、弱点が公表されてから攻撃が始まるまでの時間は、どんどん短くなっています。WordPressのセキュリティ企業Patchstackの2026年版レポートによると、2025年に見つかった影響の大きい弱点のうち、およそ半分が公表から24時間以内に攻撃に使われました。「時間があるときに更新しよう」では間に合わないのが、2026年の現実です。
対策の基本は、本体、プラグイン、テーマ、PHPの4つを最新の状態に保ち、バックアップを取っておくことです。それを続けられる体制がない場合は、保守を任せるか、更新の手間がかからない仕組みへの移行を考えるのが現実的な答えになります。
WordPressとは?なぜ「更新」が欠かせないのか
WordPress(ワードプレス)とは、専門知識がなくても管理画面からページやお知らせを更新できる、無料のサイト管理の仕組みです。世界中で使われており、調査会社W3Techsのデータでは、2026年春の時点で全世界のWebサイトのおよそ4割(約43%)がWordPressで動いています。福井の会社やお店のサイトでも、制作会社にWordPressでつくってもらったという例はとても多いはずです。
WordPressを形づくる4つの部品
WordPressのサイトは、ひとつの部品でできているわけではありません。おおまかに分けると、次の4つが組み合わさって動いています。どれかひとつでも古いままだと、そこが弱点になります。
| 部品 | 役割 | 更新が止まるとどうなるか |
|---|---|---|
| WordPress本体 | 管理画面や記事の保存など、サイトの中心となる仕組み | 本体の弱点が残り、ログインなしで攻撃されるおそれがある |
| プラグイン | お問い合わせフォームやSEO設定などを追加する拡張機能 | 見つかる弱点の大半がここ。作者が更新をやめたものは特に危ない |
| テーマ | サイトのデザインや見た目を決めるもの | テーマに含まれる弱点が残り、本体と同じく攻撃の入口になる |
| PHP | WordPressを動かしているサーバー側のプログラム言語 | WordPressを更新しても直らない弱点が残る。サーバー会社の対応が必要 |
この中でも見落とされやすいのが、PHPです。PHPはWordPressの管理画面からは更新できず、サイトを置いているレンタルサーバーの設定で切り替えます。制作会社に任せきりにしていると、何年も古いバージョンのまま、ということがよくあります。
脆弱性とは、プログラムの「鍵の閉め忘れ」
脆弱性(ぜいじゃくせい)とは、プログラムの中にある、悪用されると不正な操作を許してしまう欠陥のことです。家にたとえると、作った時点では気づかれていなかった、鍵の閉まらない窓のようなものです。見つかった窓は、修正版という形で鍵が配られます。更新とは、その鍵を取り付ける作業です。
問題は、窓の場所が公表されると、攻撃する側にも同じ情報が伝わることです。修正版が出た直後から、まだ鍵を付けていない家を探す攻撃が世界中で一斉に始まります。更新していないサイトは、窓の場所が知れ渡ったまま開けっぱなしの状態になります。
2026年に何が起きたのか?WordPressとPHPの重大な弱点を時系列で整理
2026年は、WordPressを使う会社にとって特に厳しい1年になりました。7月から10月までの4か月で、WordPress本体に2件、WordPressを動かすPHPに1件、ログインなしで乗っ取りにつながりうる重大な弱点が相次いで見つかっています。
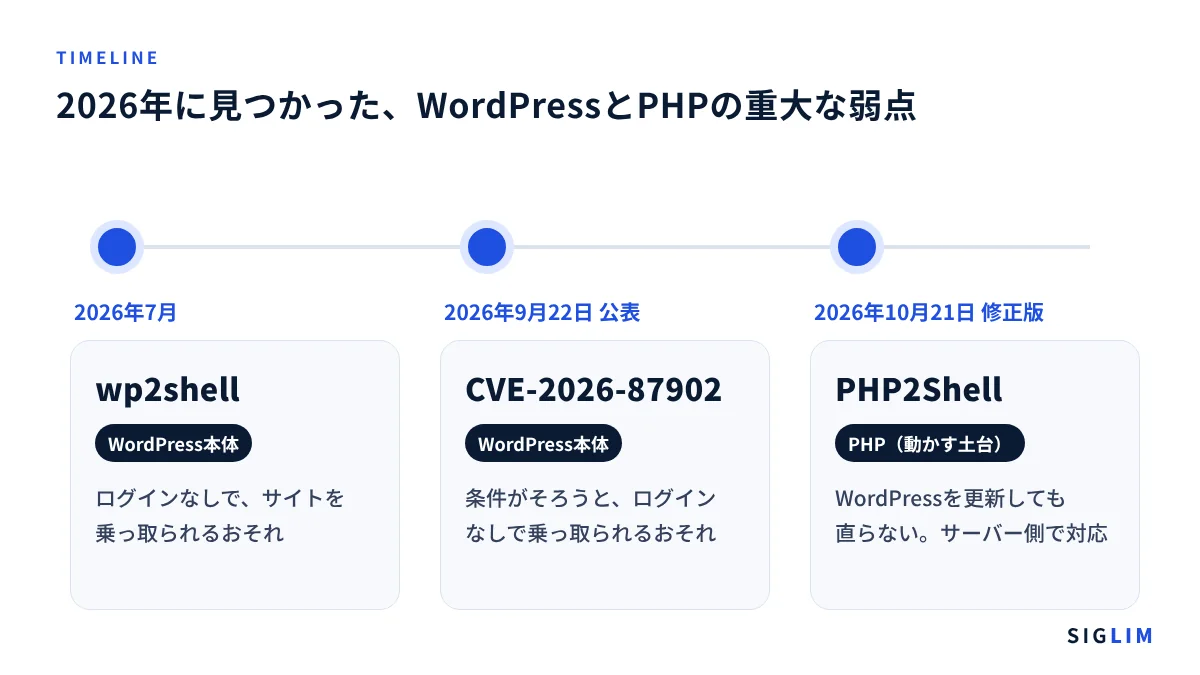
| 時期(2026年) | 名前 | どこの弱点か | 主な影響 |
|---|---|---|---|
| 7月 | wp2shell(CVE-2026-63030) | WordPress本体 | ログインなしで、サイトを乗っ取られるおそれ |
| 9月22日公表 | CVE-2026-87902 | WordPress本体 | 条件がそろうと、ログインなしで不正なプログラムを実行されるおそれ |
| 10月21日修正版公開 | PHP2Shell(CVE-2026-109618、109619) | PHP | WordPressに限らず、PHPで動くサイト全体が対象。WordPressの更新では直らない |
7月:WordPress本体の弱点「wp2shell」
wp2shell(ダブリューピー・ツー・シェル)は、2026年7月に対応が始まったWordPress本体の弱点です。レンタルサーバーを提供するエックスサーバーの告知によると、ログインしていない第三者が、サイト上で任意のプログラムを動かせるおそれがあり、プラグインやテーマの有無に関係なく、対象のバージョンなら影響を受けます。対象はWordPress 6.9.0から6.9.4と7.0.0から7.0.1で、修正版は6.9.5と7.0.2以降です。エックスサーバーは7月19日に、攻撃に使われる通信の入口を自社側で遮断する暫定対応を取りました。
9月:WordPress本体の弱点「CVE-2026-87902」
CVE-2026-87902は、2026年9月22日に修正版とともに公表されたWordPress本体の弱点です。影響はWordPress 4.7.0から7.1.1までと非常に幅広く、サーバーの環境と使っているテーマの条件がそろうと、ログインなしで不正なプログラムを実行される可能性があります。アメリカのサイバーセキュリティ・社会基盤安全保障庁(CISA)は9月25日に、この弱点を「実際に悪用が確認された弱点」の一覧に加えました。国内でも、JPCERTコーディネーションセンターが9月30日の週報で取り上げています。
10月:PHPの弱点「PHP2Shell」
PHP2Shell(ピーエイチピー・ツー・シェル)は、WordPressを動かしているPHPそのものの弱点で、2026年10月21日に修正版が公開されました。深刻度は最高レベルで、ログインなしで外からプログラムを実行されるおそれがあります。修正版はPHP 8.5.12、8.4.27、8.3.36、8.2.35で、PHP 8.1より古いバージョンには公式の修正版がありません。PHP 8.2も2026年12月31日でサポートが終わる予定です。
PHP2Shellで特に注意したいのは、WordPressを最新にしても、この弱点は直らないことです。修正は、サイトを置いているサーバー側でPHPを入れ替える必要があります。多くのレンタルサーバー会社はすぐに修正を適用しましたが、PHPのバージョンが8.1以前のまま止まっているサイトは、古い仕組みに応急処置を当てている状態です。
WordPressの弱点は、どれくらい見つかっているのか
2026年の3件は特に大きく報じられましたが、WordPressの弱点はそれ以外にも毎日のように見つかっています。Patchstackが2026年3月に公表したレポートによると、2025年の1年間にWordPressの周りで見つかった弱点は11,334件で、2024年から42%増えました。
| 項目(2025年の1年間) | 数字 |
|---|---|
| 新しく見つかった弱点の数 | 11,334件(前年から42%増) |
| そのうちプラグインの弱点 | 91% |
| そのうちテーマの弱点 | 9% |
| WordPress本体の弱点 | 6件(いずれも危険度は低い) |
| 危険度が高い弱点 | 1,966件(全体の17%) |
| 影響の大きい弱点が攻撃に使われるまでの時間 | 約半数が公表から24時間以内 |
この表から読み取れるのは、弱点の大半がプラグインにあるということです。プラグインは、世界中のさまざまな開発者が作っています。中には開発が止まり、弱点が見つかっても修正版が出ないものもあります。Patchstackのレポートでは、有料版のあるプラグインやテーマの弱点のうち46%が、公表された時点で修正版がありませんでした。便利だからと入れたプラグインが増えるほど、守るべき窓が増えていきます。
サーバー会社の防御だけに頼ることもできません。同じレポートでは、レンタルサーバー会社の防御の仕組みが止められた攻撃は、実際に悪用された弱点のうち12%にとどまったとしています。サーバーの防御はあくまで補助で、サイト自体の更新が欠かせません。
国内でも、情報処理推進機構(IPA)が2026年1月29日に公表した「情報セキュリティ10大脅威 2026」の組織編で、「システムの脆弱性を悪用した攻撃」が4位に入っています。
更新しないまま放置すると、会社に何が起こるのか
更新していないWordPressが乗っ取られると、被害はサイトの中だけでは終わりません。会社の信用や、取引先、お客さまにまで広がることがあります。
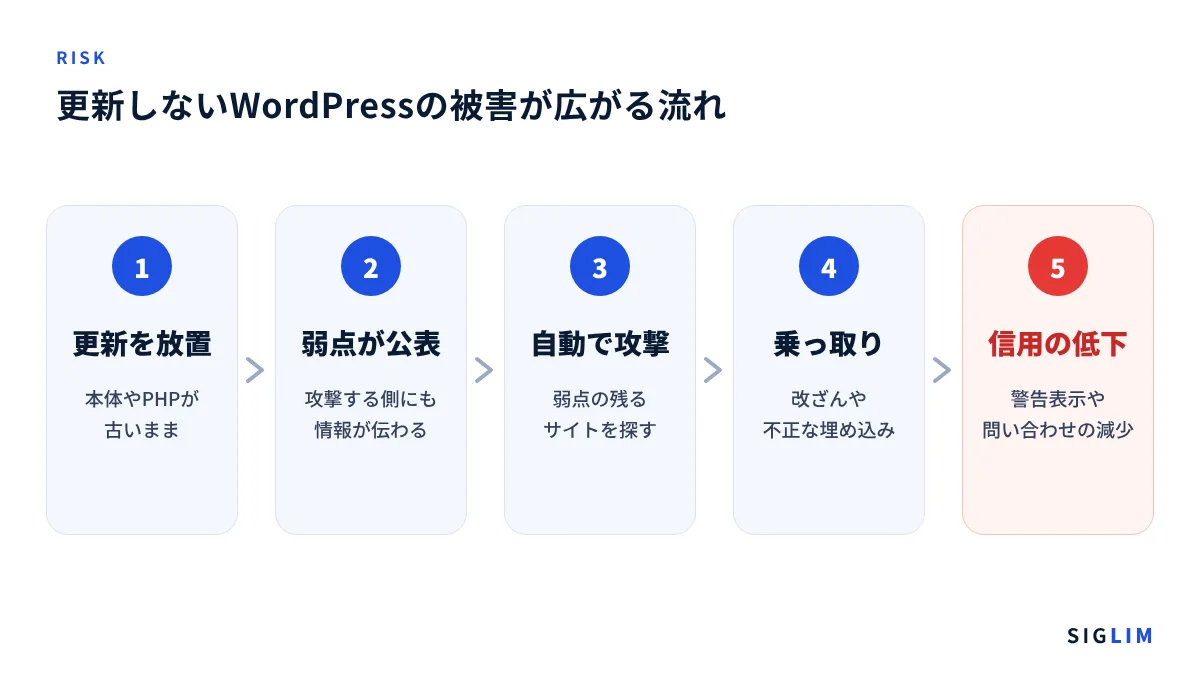
よくある被害は、ページの書き換えです。トップページが別の内容に差し替えられたり、見た目は変わらないまま、裏で詐欺サイトや不正な広告へ誘導するプログラムが埋め込まれたりします。後者は気づきにくく、お客さまから「御社のサイトを開いたら変なページに飛んだ」と言われて初めて分かることもあります。
次に怖いのが、検索結果やブラウザでの警告表示です。Googleは、不正なプログラムが埋め込まれたサイトを見つけると、検索結果やChromeの画面で「このサイトは危険です」という趣旨の警告を出すことがあります。警告が出ている間、ほとんどの人はサイトを開きません。せっかく検索で上位に出ていても、問い合わせは止まります。
お問い合わせフォームに入力された情報が抜き取られれば、個人情報の漏えいにもつながります。乗っ取られたサイトが、ほかのサイトへの攻撃や迷惑メールの送信に使われ、知らないうちに加害者側になってしまうこともあります。取引先から見ると、「サイトの管理ができていない会社」という印象は、そのまま会社全体の管理体制への不安につながります。
福井の会社のサイトで、私が気になっていること
ここからは、SIGLIM代表の高橋として、福井に戻ってから感じていることをお伝えします。地元の会社のサイトを見ていると、アドレスが「https」になっておらず、ブラウザに「保護されていない通信」と表示されるサイトや、スマホで開くとレイアウトが崩れているサイトに出会うことがあります。中身はしっかりした会社なのに、サイトの見え方で損をしているのは、とてももったいないと感じています。
「https」とは、サイトとの通信を暗号化する仕組みのことです。httpのままのサイトは、Chromeなどのブラウザで警告が表示されるだけでなく、長い間手入れがされていないことのサインでもあります。https化されていないサイトは、WordPressやプラグインの更新も止まっている可能性が高いと考えたほうが安全です。
福井ならではの事情もあります。総務省と経済産業省の「令和3年経済センサス 活動調査」(2021年6月1日時点)では、福井県の人口千人あたりの事業所数は52.4で全国1位でした。一方で、1事業所あたりの従業者数は9.4人と、全国の11.2人より少なくなっています。小さくても力のある会社が数多くある県だからこそ、サイトの管理を専任で担う人を置きにくい会社も多いと考えられます。
そして、2024年3月16日に北陸新幹線が敦賀まで延びたことで、県外の人が福井の会社やお店を検索する機会は確実に増えています。初めて福井の会社を知る人にとって、サイトは会社の顔です。その顔に警告が出ていたり、崩れていたりすれば、問い合わせの前に離れていってしまいます。
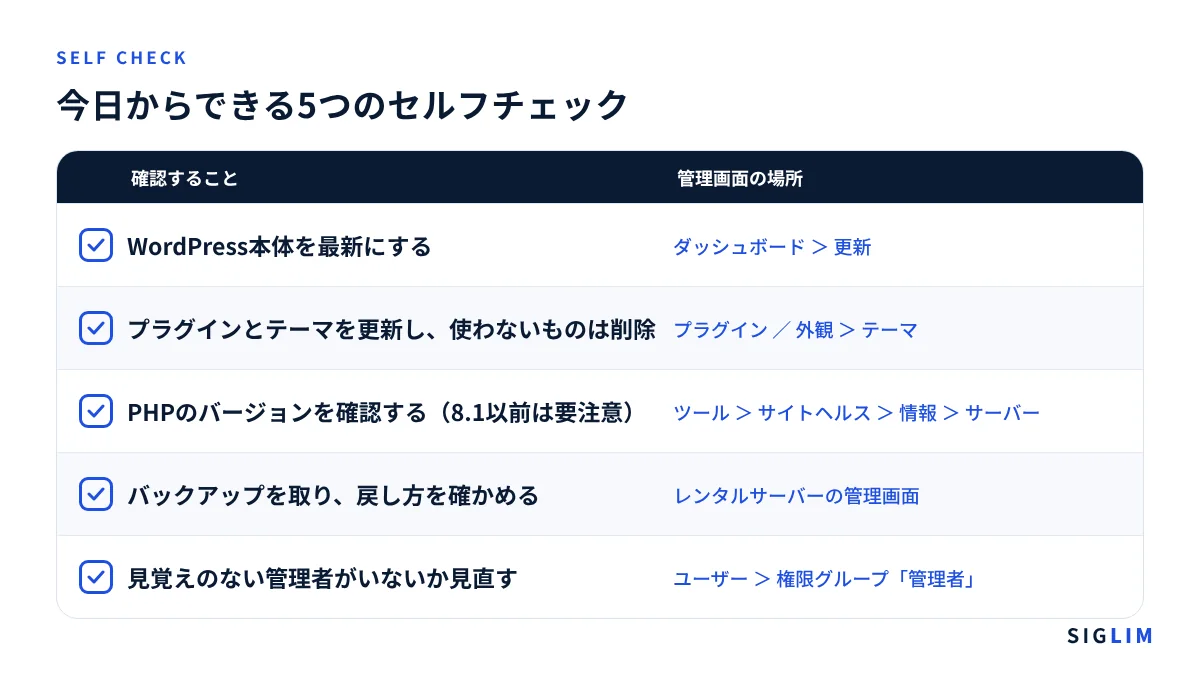
今すぐできる5つの対策
ここからは、専門知識がなくても今日から始められる対策を、優先する順に紹介します。WordPressの管理画面にログインできれば、ほとんどは数分から数十分で確認できます。
1. WordPress本体を最新にする
管理画面の「ダッシュボード」から「更新」を開くと、WordPress本体のバージョンと、新しいバージョンがあるかどうかが表示されます。9月に公表された弱点の修正版は、7.1系なら7.1.2です。それより新しいバージョンが出ていれば、最新のものに更新します。自動更新を有効にしていても、更新が実際に終わっているかは、この画面で必ず確かめてください。エックスサーバーも、自動更新の設定だけで安心せず、管理画面で完了を確認するよう呼びかけています。
2. プラグインとテーマを整理して更新する
「プラグイン」の画面で、更新が必要なものを最新にします。あわせて、使っていないプラグインは「無効化」ではなく「削除」してください。無効にしただけのプラグインも、ファイルがサーバーに残っている限り攻撃の入口になりえます。最終更新が何年も前のプラグインは、開発が止まっている可能性が高いため、代わりのものに入れ替えるか、機能ごと手放すことを考えます。
3. PHPのバージョンを確認する
PHPのバージョンは、管理画面の「ツール」から「サイトヘルス」を開き、「情報」タブの「サーバー」の項目で確認できます。PHP 8.1より古い場合は、公式の修正版がないため、サーバー会社の管理画面からPHP 8.3以上への切り替えを検討してください。切り替えると、古いテーマやプラグインが動かなくなることがあります。必ず次のバックアップを取ってから行います。
4. バックアップを取り、戻し方を確かめる
万一乗っ取られても、正常な状態に戻せれば被害は小さくて済みます。多くのレンタルサーバーには自動バックアップの機能がありますが、何日分が保存されているか、どうやって戻すのかを、一度確かめておくことが大切です。更新作業の前にも、その時点のバックアップを取っておくと安心です。
5. 管理者アカウントを見直す
「ユーザー」の画面を開き、管理者の権限を持つアカウントを確認します。見覚えのない管理者がいたら、乗っ取られている可能性があるので、すぐに専門家に相談してください。退職した人や、以前の制作会社のアカウントが残っている場合は、削除するか権限を下げます。パスワードは使い回しをやめ、二段階認証を設定できるならあわせて設定します。
管理画面にログインできない場合
「作ってくれた制作会社と連絡が取れない」「パスワードが分からない」という場合は、まずレンタルサーバーとドメインの契約者が誰になっているかを確かめてください。契約が自社名義なら、サーバー会社の管理画面からWordPressのパスワードを再設定できることがほとんどです。契約が制作会社の名義のままなら、サイトの持ち主を自社に移す手続きから始める必要があります。
WordPressを使い続けるか、移行するか。どう判断すればいいのか
WordPressを使い続けるか、別の仕組みに移行するかは、「更新を続けられる体制があるか」と「サイトをどれくらい更新するか」で判断できます。
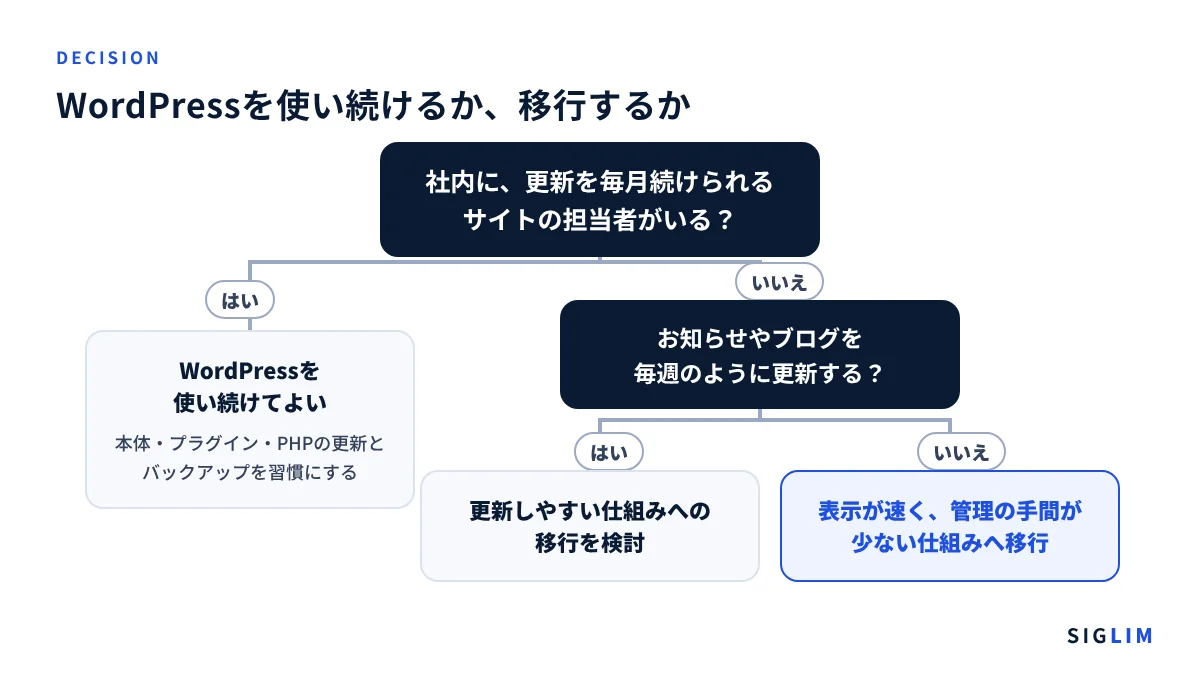
| 今の状況 | おすすめの対応 |
|---|---|
| 社内にサイトの担当者がいて、本体、プラグイン、PHPの更新を毎月確認できる | WordPressを使い続けてよい。更新とバックアップを習慣にする |
| 担当者はいないが、ブログやお知らせを毎週のように更新している | 移行を前提に検討する。更新しやすく、管理の手間が少ない仕組みを選ぶ |
| お知らせ以外はほとんど更新しない | 表示が速く、管理の手間が少ない仕組みへの移行がおすすめ |
| 何年も更新しておらず、管理者もわからない | 早めに状態を診断し、移行を含めて見直す |
私は、WordPressを使い続けてよいのは、社内にサイトの担当者がいる会社だと考えています。WordPressは、PHPのバージョンや、使っているプラグインの更新をきちんと続けて初めて安全に使える仕組みです。担当者がいないまま、そのためだけに外部の会社へ高い保守費用を払い続けるのは、もったいないと感じます。
もうひとつの理由が、表示速度です。WordPressのサイトは、テーマやプラグインが増えるほど表示が重くなりやすく、SEOの面でも、使う人の快適さの面でも不利になりがちです。だからこそ私は、担当者がいない会社には、表示速度の速いAstroへの切り替えをおすすめしています。更新の手間が減る分、保守の費用もおさえやすくなります。
移行先として、AstroとEmDashを選ぶ理由
SIGLIMがWordPressからの移行先として使っているのが、AstroとEmDashという2つの仕組みです。選んだいちばんの理由は、表示速度がまったく違うことです。
Astro(アストロ)とは、表示の速さを重視してつくられた、Webサイトの仕組みです。多くのページをあらかじめ完成させておけるため、WordPressのように、人がページを開くたびにサーバーでPHPを動かしてページを組み立てる必要がありません。PHPもデータベースも表に出ないため、PHP2Shellのような弱点の影響を受けにくいのも特長です。
速さの違いは、データにも表れています。Search Engine Journalが2026年5月に紹介した、GoogleのChromeの利用データをもとにした集計では、Googleが定める表示の速さや快適さの基準(コアウェブバイタル)を満たしたサイトの割合は、Astroが67%だったのに対し、WordPressは約49%でした。
| 仕組み | 表示の速さと快適さの基準を満たしたサイトの割合 |
|---|---|
| Astro | 67% |
| WordPress | 約49% |
表示の速さは、問い合わせの数にも直結します。Googleは2017年に、ページの読み込みにかかる時間が1秒から3秒に延びると、ページを開いてすぐに離れてしまう人の割合(直帰率)が32%高まるというデータを公表しています。せっかく検索やチラシからサイトに来てくれた人を、読み込みの遅さで逃してしまうのは大きな損失です。
EmDash(エムダッシュ)とは、Cloudflareが2026年4月に公開した、Astroで動くサイトの管理画面の仕組みです。WordPressのように管理画面からお知らせやブログを更新でき、WordPressのデータを取り込む機能もあります。Cloudflareは公開時に、WordPressのセキュリティ問題の96%がプラグインに由来すると指摘し、EmDashではプラグインを隔離された環境で動かす設計にしています。
正直に言うと、私はAstroを選んだ理由の大部分は速度だと思っています。そこに、2026年のwp2shellやPHP2Shellのような問題がちょうど重なりました。これから新しくサイトをつくる会社にとって、もうWordPressを選ぶ時代ではなくなった、というのが私の考えです。
移行の流れや、移行しても今の記事やお知らせを残せるかどうかは、WordPressからの移行のページでくわしく紹介しています。
保守や移行を頼むときの注意点と費用の目安
WordPressの保守や移行を外部に頼むときは、金額だけで選ばず、何をどこまでやってくれるのかを確かめることが大切です。最低限、次の点は契約前に確認しておくと、あとで困りません。
- WordPress本体だけでなく、プラグイン、テーマ、PHPの更新まで含まれているか
- バックアップの頻度と、何かあったときに元に戻す作業が含まれているか
- 更新した内容や、サイトの状態を報告してもらえるか
- サーバーとドメインの契約が、自社の名義になっているか
最後の項目は特に大切です。サーバーやドメインが制作会社の名義のままだと、契約を切り替えたいときや、制作会社と連絡が取れなくなったときに、サイトを自由に動かせなくなります。
SIGLIMの料金は、2026年11月時点で、WordPressからの移行が100,000円〜、保守・運用が月額5,000円〜です。どちらも最低価格で、ページ数や記事の量に合わせて、内容をお聞きしたうえでお見積りします。AIを使いこなして制作の工程を効率化しているため、品質を保ったまま価格をおさえています。料金の詳細は料金のページをご覧ください。
「自社のサイトがどんな状態なのか、そもそも分からない」という場合は、URLを送っていただくだけで、表示速度、WordPressの更新状況、スマホでの見やすさなどを確認する無料サイト診断も行っています。
よくある質問
WordPressは、もう使わないほうがいいのですか?
きちんと更新と管理を続けられるなら、WordPressは今でも便利な仕組みです。危ないのは、本体、プラグイン、テーマ、PHPの更新が止まったまま放置されている状態です。社内に担当者がいない場合は、保守を任せるか、管理の手間が少ない仕組みへの移行を考えるのがおすすめです。
小さな会社のサイトでも、本当に狙われるのですか?
狙われます。WordPressへの攻撃の多くは、会社の規模や知名度とは関係なく、弱点の残ったサイトを自動で探して行われます。Patchstackの2026年版レポートでは、影響の大きい弱点の約半分が公表から24時間以内に攻撃に使われています。
自動更新を有効にしていれば、安心ですか?
自動更新だけでは安心できません。自動更新が失敗していることもあり、PHPのようにWordPressの管理画面からは更新できない部分もあります。管理画面の「更新」と「サイトヘルス」の画面で、実際に最新になっているかを定期的に確かめてください。
自社のサイトがWordPressかどうか、どうやって確かめればいいですか?
管理画面のアドレスの末尾が「wp-admin」になっていれば、WordPressで作られています。分からない場合は、サイトを作った制作会社に確認するか、URLを送るだけで確認できる無料サイト診断を利用してください。
乗っ取られたかもしれないときは、どうすればいいですか?
まずサーバー会社に連絡し、サイトを一時的に非公開にするなどして被害の拡大を止めてください。見覚えのない管理者ユーザーや、見知らぬファイルがないかの確認と、正常な時点のバックアップからの復元は、専門家と一緒に進めるのが安全です。
WordPressから移行すると、今の記事やお知らせは消えてしまいますか?
多くの場合、記事やお知らせは移行先に引き継げます。EmDashにはWordPressのデータを取り込む機能がありますが、サイトの状態によって方法が変わるため、事前に今のサイトの状態を確認してから進めます。
福井県外の会社でも、診断や移行を頼めますか?
頼めます。SIGLIMは福井県を拠点にしていますが、診断から移行、公開後の保守まで、すべてオンラインで全国の会社をご支援しています。
まとめ
更新していないWordPressは、2026年に相次いだwp2shell、CVE-2026-87902、PHP2Shellのような重大な弱点を突かれ、ログインなしで乗っ取られるおそれがあります。福井の会社でも、長く手入れがされていないサイトは、今まさに狙われやすい状態です。
まずは今日、管理画面の「更新」と「サイトヘルス」の画面を開き、本体、プラグイン、PHPのバージョンを確かめるところから始めてください。そのうえで、更新を続ける体制がなければ、保守を任せるか、表示が速く管理の手間が少ない仕組みへの移行を考えるのが現実的です。
自社のサイトの状態が分からない場合は、まず無料サイト診断で今の状態を確かめるところからご相談ください。福井をはじめ、全国の会社のサイトを、安全で速い状態に整えるお手伝いをしています。
参考にした情報
- エックスサーバー ビジネス「【重要】WordPressの脆弱性(wp2shell/CVE-2026-63030)に関する注意喚起とサーバー側対策のお知らせ」(2026年11月確認)
- piyolog「WordPress Coreの脆弱性CVE-2026-87902についてまとめてみた」(2026年11月確認)
- WordPressセンター「PHPの重大脆弱性『PHP2Shell』レンタルサーバー各社の対応状況とWordPressサイトで確認すべきこと」(2026年11月確認)
- Patchstack「State of WordPress Security in 2026」(2026年3月公表、wp-content.coの紹介記事で確認)
- 情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」(2026年1月29日公表)
- 福井県「令和3年経済センサス 活動調査 確報の概要」(2021年6月1日時点の数字)
- Search Engine Journal「Core Web Vitals: WordPress And Astro Versus Everyone Else」(2026年5月27日)
- W3Techs のWordPressの利用状況(Barn2「WordPress market share」で確認、2026年春時点)
- Think with Google「Page load time statistics」(2017年公表)
- TechRadar「Cloudflare launches EmDash」(2026年4月)